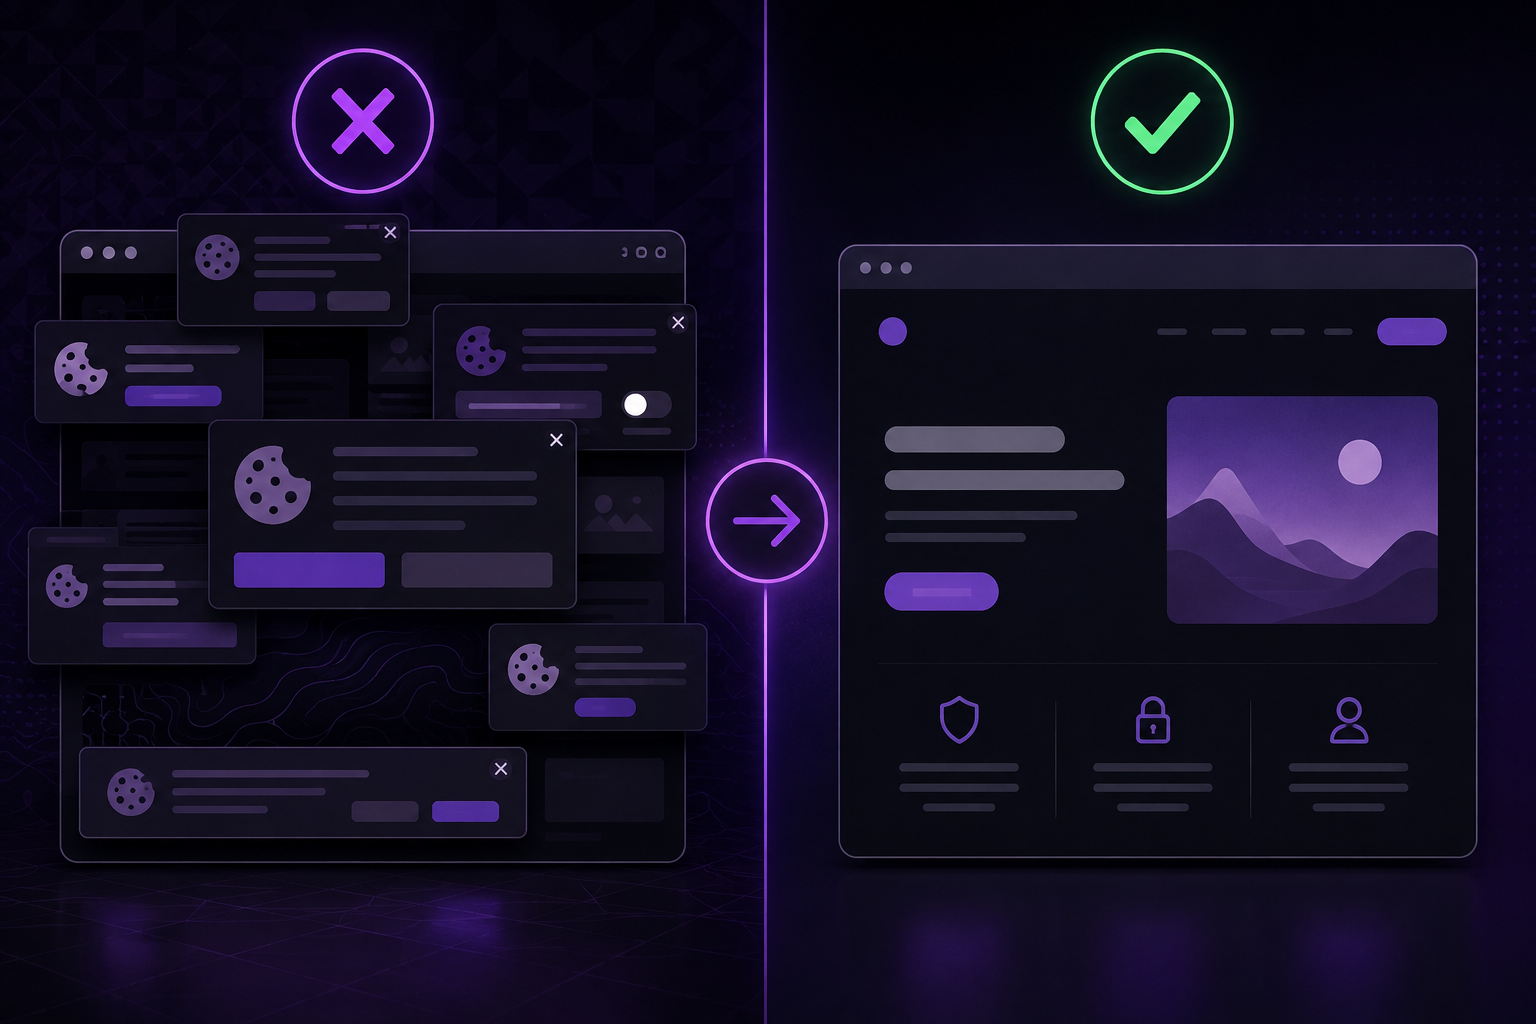
Fast jede deutsche Website begrüßt ihre Besucher mit einem Cookie-Banner. Die meisten davon sind entweder rechtlich unnötig, technisch falsch konfiguriert oder beides. Seit dem 1. Dezember 2021 gilt das Telekommunikation-Digitale-Dienste-Datenschutz-Gesetz (TDDDG, vormals TTDSG). § 25 Abs. 1 regelt: Wer Informationen auf dem Endgerät eines Nutzers speichert oder darauf zugreift, braucht eine Einwilligung — es sei denn, der Zugriff ist „unbedingt erforderlich".
Die Formulierung ist technologieneutral. Sie betrifft nicht nur Cookies, sondern auch localStorage, sessionStorage, Fingerprinting und jede andere Form des Endgerätezugriffs.
Wann kein Banner nötig ist
Die Ausnahme in § 25 Abs. 2 Nr. 2 ist präzise formuliert. Ein Cookie-Banner ist nicht erforderlich, wenn der Zugriff auf das Endgerät unbedingt erforderlich ist, damit der Nutzer den Dienst nutzen kann, den er ausdrücklich angefordert hat.
✓ Session-Cookies für Warenkorb oder Login
✓ Spracheinstellungen des Nutzers
✓ Load Balancer oder CSRF-Tokens
✓ Analytics-Lösungen, die keine personenbezogenen Daten verarbeiten und keine Cookies setzen
✓ Selbst gehostete Analytics ohne Drittanbieter-Einbindung
Die deutschen Datenschutzaufsichtsbehörden haben in der Orientierungshilfe Telemedien 2021 (überarbeitet 2022) bestätigt, dass Webanalyse-Dienste, die ohne Cookies arbeiten, keine vollständigen IP-Adressen speichern und keine Daten an Dritte übermitteln, unter die Ausnahme fallen können.
Wann ein Banner zwingend ist
✗ Google Analytics (alle Versionen)
✗ Facebook Pixel / Meta Conversions API
✗ Marketing-Cookies (HubSpot, Hotjar, etc.)
✗ Eingebettete YouTube-Videos (ohne No-Cookie-Modus)
✗ Google Fonts von fonts.googleapis.com
✗ Jeder Dienst, der Daten an Server außerhalb Ihrer Kontrolle sendet
Sobald ein einziger dieser Dienste auf Ihrer Website aktiv ist, brauchen Sie eine Einwilligung — und damit einen Consent-Mechanismus. Der Dienst darf erst nach erteilter Einwilligung laden.
Warum die meisten Banner rechtswidrig sind
Problem 1: Ablehnen ist schwerer als Akzeptieren
Ein „Alle akzeptieren"-Button in Grün, ein „Einstellungen"-Link in Grau: Das ist keine freiwillige Einwilligung im Sinne von Art. 7 DSGVO. Die EDSA-Leitlinien 05/2020 stellen klar, dass die Ablehnungsoption gleichwertig zugänglich sein muss — auf derselben Ebene, in derselben Gestaltung.
Problem 2: Scripte laden vor der Einwilligung
In der Praxis laden viele Websites Google Analytics, Facebook Pixel oder Hotjar bereits beim ersten Seitenaufruf — bevor der Nutzer überhaupt eine Wahl treffen kann. Der Consent-Banner ist dann Dekoration. Die einwilligungspflichtigen Zugriffe haben bereits stattgefunden.
Unser Scanner prüft genau das: Welche Anfragen gehen vor dem Consent raus, welche erst danach? Das Ergebnis ist bei vielen Websites ernüchternd.
Problem 3: Vorausgewählte Häkchen
Der EuGH hat im Planet49-Urteil (C-673/17) unmissverständlich entschieden: Vorausgewählte Einwilligungen sind keine wirksamen Einwilligungen. Trotzdem setzen CMP-Anbieter teilweise auf Opt-out-Logik oder aktivieren „Berechtigtes Interesse" als Rechtsgrundlage für Marketing-Cookies — was nach § 25 TDDDG schlicht nicht zulässig ist.
Der kosteneffizienteste Weg
Jeder Consent-Banner kostet: Lizenzgebühren für den CMP-Anbieter, Implementierungsaufwand, laufende Pflege bei jedem neuen Dienst, Conversion-Verluste durch Ablehner. Studien zeigen, dass 30–50 % der Nutzer Tracking ablehnen, wenn die Option fair gestaltet ist.
Eine selbst gehostete Analytics-Lösung ohne Cookies, ohne personenbezogene Daten und ohne Drittlandtransfer macht den gesamten Consent-Komplex überflüssig. Sie erhalten 100 % der Besucherdaten statt der 50–70 %, die nach Consent-Abfrage übrig bleiben.
Prüfung in 60 Sekunden
Sie wollen wissen, ob Ihre Website einen Cookie-Banner braucht? Unser kostenloser DSGVO-Scanner analysiert Ihre Website auf einwilligungspflichtige Dienste, prüft Ihren Consent-Banner auf Konformität und zeigt, welche Scripte vor der Einwilligung laden.